Ratgeber

Seit Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz. Viele kleine und mittlere Unternehmen haken das Thema schnell ab, weil sie weder zu einem der regulierten Sektoren gehören noch die Größe dafür haben. Formal stimmt das oft. In der Praxis kommt es trotzdem bei ihnen an, und zwar über ihre Kunden.
Dieser Ratgeber zeigt, was das BSI bei Benutzerkonten, Zugängen und Firmengeräten erwartet und wie ihr das im Alltag umsetzt, ob mit oder ohne eigene IT-Abteilung.
Das Wichtigste in Kürze
Das Gesetz verpflichtet betroffene Unternehmen, die Sicherheit ihrer Lieferkette zu regeln. Das BSI weist in seinen FAQ zu NIS-2 ausdrücklich darauf hin, dass diese Unternehmen ihre Anforderungen häufig per Vertrag an Dienstleister und Zulieferer weitergeben. Wer für einen Energieversorger, eine Klinik oder einen größeren Industriebetrieb arbeitet, bekommt also früher oder später einen Fragebogen. Darin steht dann sinngemäß, wer bei euch Zugriff auf welche Systeme hat und wie ihr sicherstellt, dass ehemalige Mitarbeiter keinen mehr haben.
Das BSI legt solchen Unternehmen deshalb nahe, sich die Maßnahmen aus dem Gesetz schon jetzt anzusehen. Zwei davon betreffen direkt den Alltag in jeder Firma, nämlich die Zugriffskontrolle samt Personalsicherheit und die Verwaltung der eingesetzten IT.
Dazu kommt die Bedrohungslage. Laut BSI-Lagebericht 2025 richteten sich rund 80 Prozent der angezeigten Angriffe, zum Beispiel mit Ransomware, gegen kleine und mittlere Unternehmen. Als wichtigsten Hebel nennt das BSI den Schutz der eigenen Angriffsflächen. Ein Konto, das nach einer Kündigung weiterläuft, ist so eine Angriffsfläche. Ein Laptop, der in keiner Liste steht, auch.
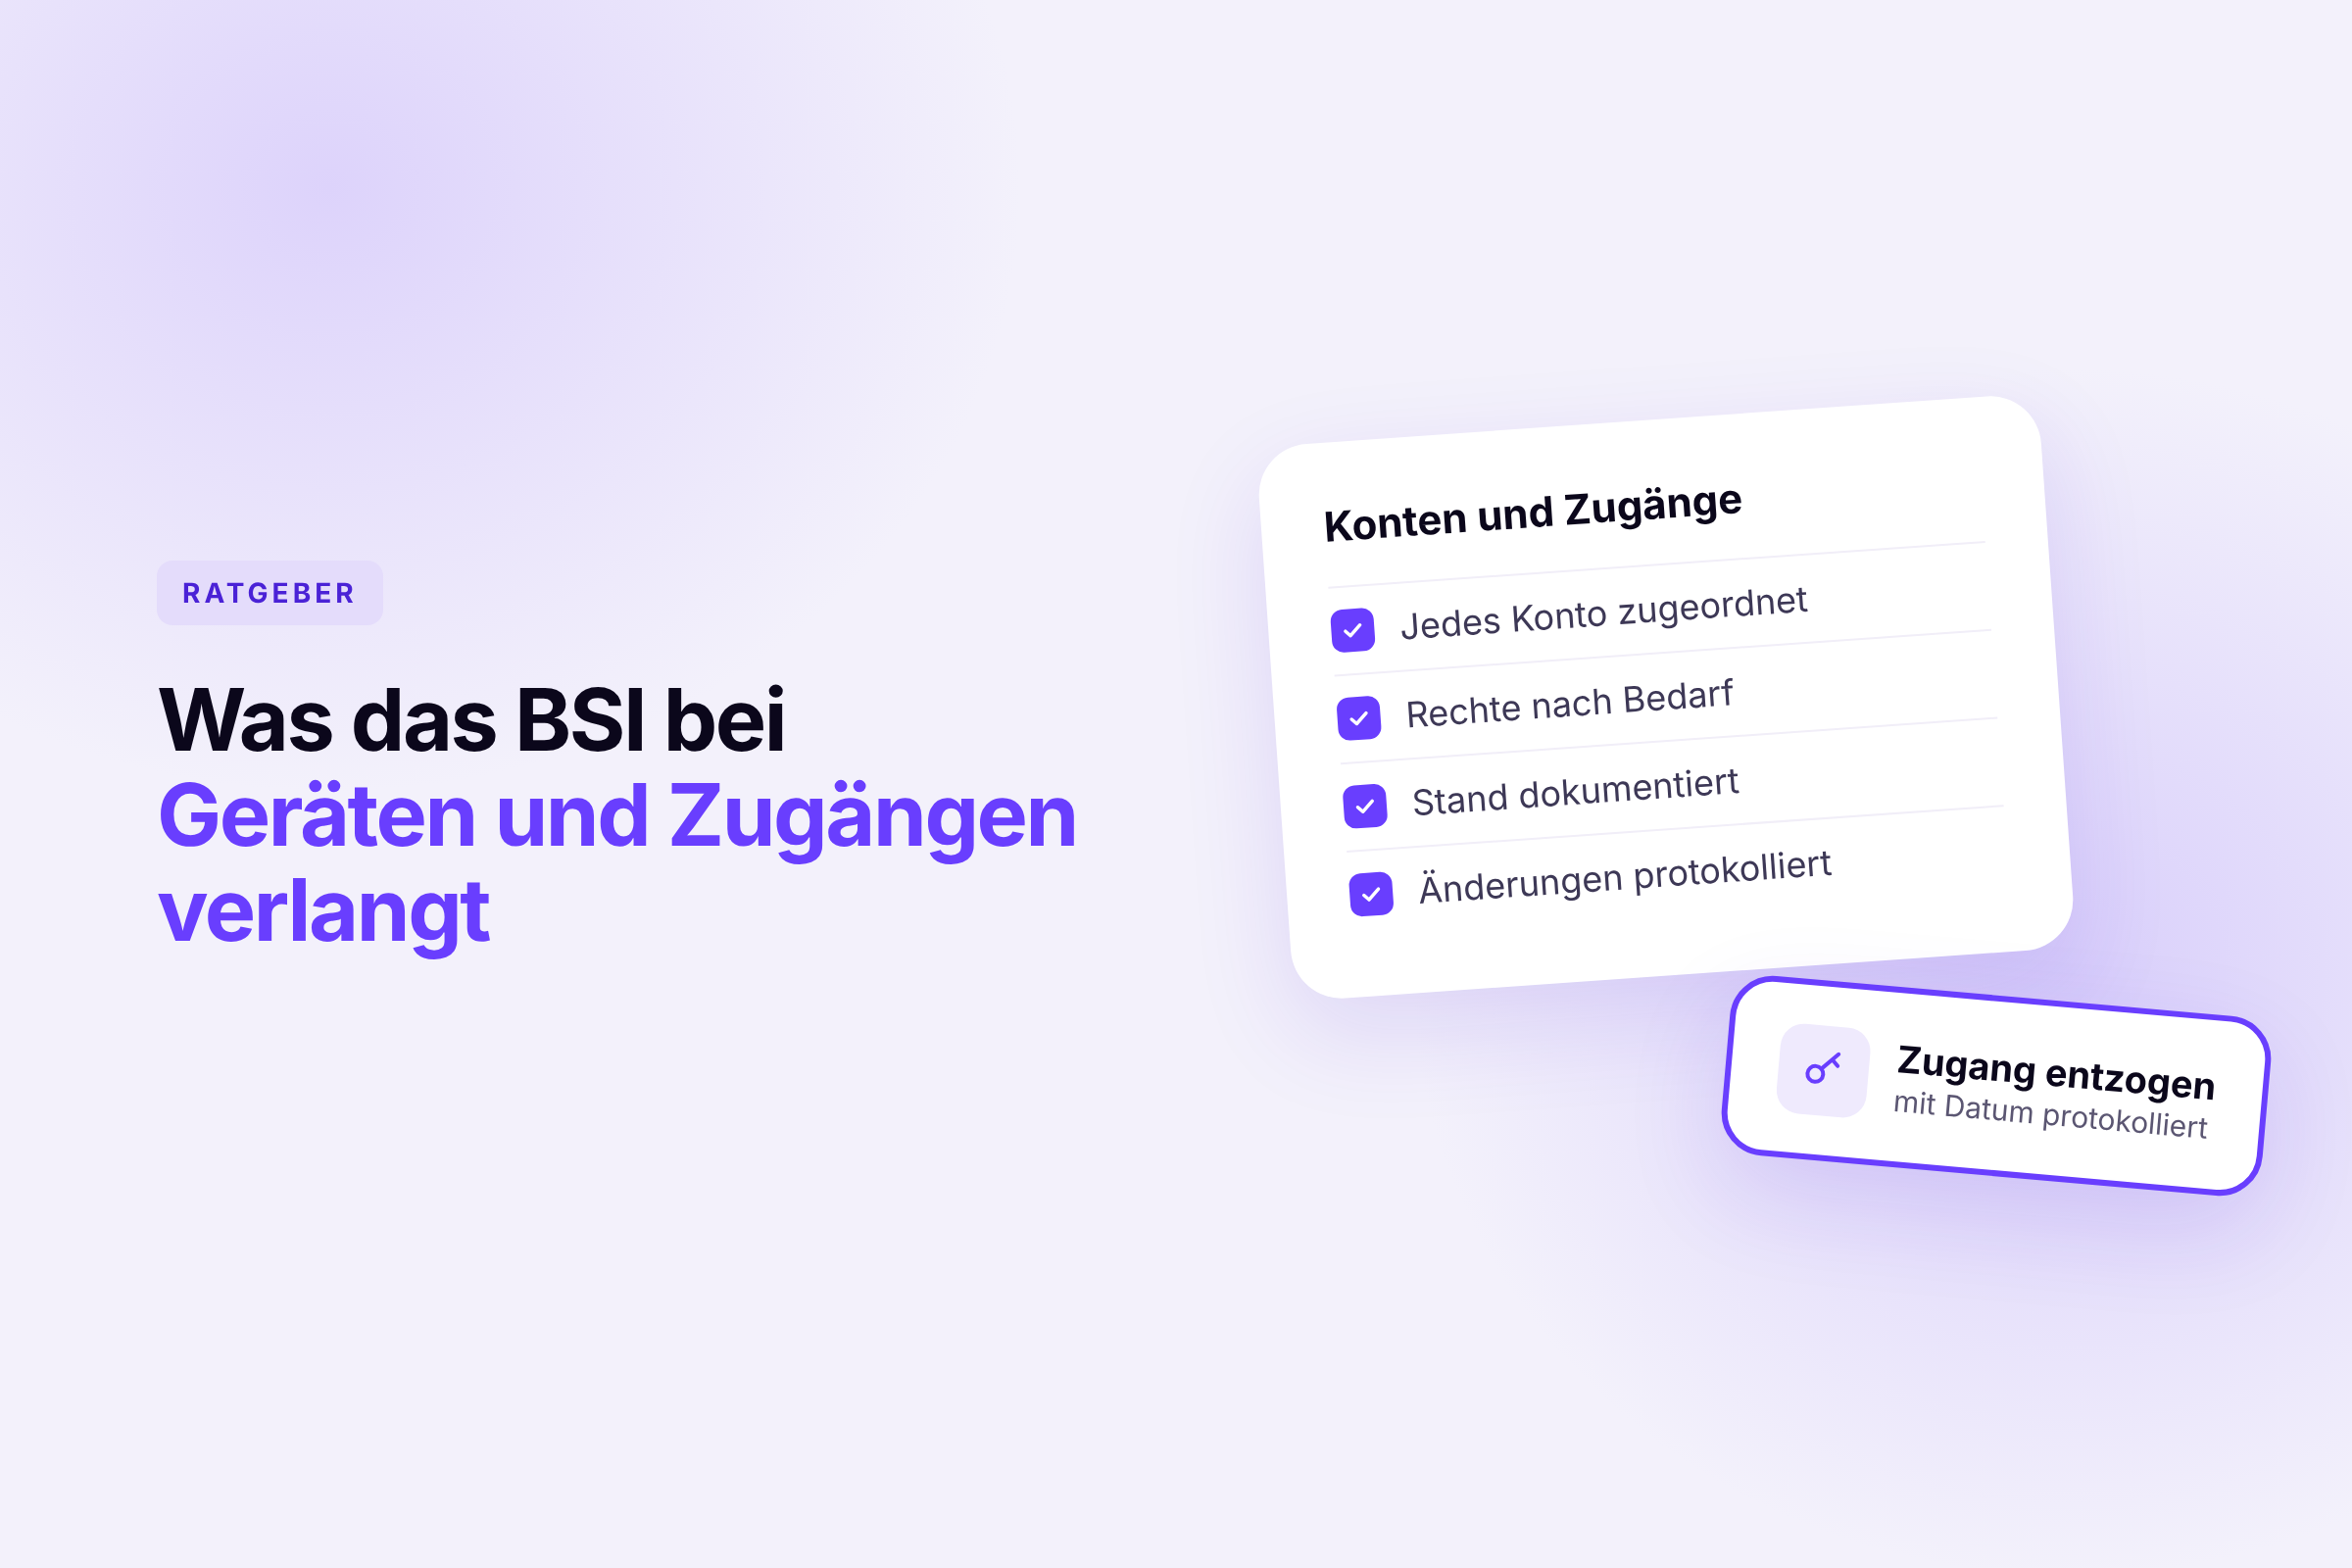
Konkreter als das Gesetz wird der IT-Grundschutz des BSI. Der Baustein ORP.4 beschreibt, wie ein Unternehmen mit Benutzerkonten und Berechtigungen umgehen soll. Für den Alltag lassen sich vier Punkte herausziehen. Zu jedem steht eine Frage, mit der ihr euch selbst prüfen könnt.
Konten zuordnen
Jedes Konto gehört nachvollziehbar zu einer Person. Konten, die lange nicht genutzt wurden, werden deaktiviert.
Wisst ihr bei jedem Konto in jedem Tool, wem es gehört?
Rechte nach Bedarf
Jeder bekommt nur die Zugriffe, die er für seine Aufgabe braucht. Ändert sich die Aufgabe, werden nicht mehr benötigte Rechte entzogen.
Hat jemand noch Zugriffe aus einer früheren Rolle?
Dokumentieren
Konten und Rechte sind schriftlich festgehalten und werden regelmäßig mit dem tatsächlichen Stand abgeglichen.
Wann habt ihr eure Liste zuletzt mit der Realität verglichen?
Protokollieren
Ausgabe und Rücknahme von Zugangsmitteln werden festgehalten.
Könntet ihr zeigen, wann ein Zugang entzogen wurde und von wem?
Der dritte Punkt ist in der Praxis der schwierigste. Eine Excel-Liste gibt es in den meisten Unternehmen, aktuell ist sie selten. Spätestens wenn ein Team selbst ein neues Tool bucht, entsteht Schatten-IT, die in keiner Liste auftaucht.
Für Geräte gilt dasselbe Prinzip. Das Gesetz verlangt eine geregelte Verwaltung der eingesetzten IT. Das beginnt mit der schlichten Frage, welche Laptops und Smartphones es gibt und wer sie gerade hat. Wie ihr das sauber aufsetzt, steht im Ratgeber Firmenlaptops verwalten.
Im Alltag kommt es auf drei Momente an. Jedes Mal ändert sich, wer worauf zugreifen darf.
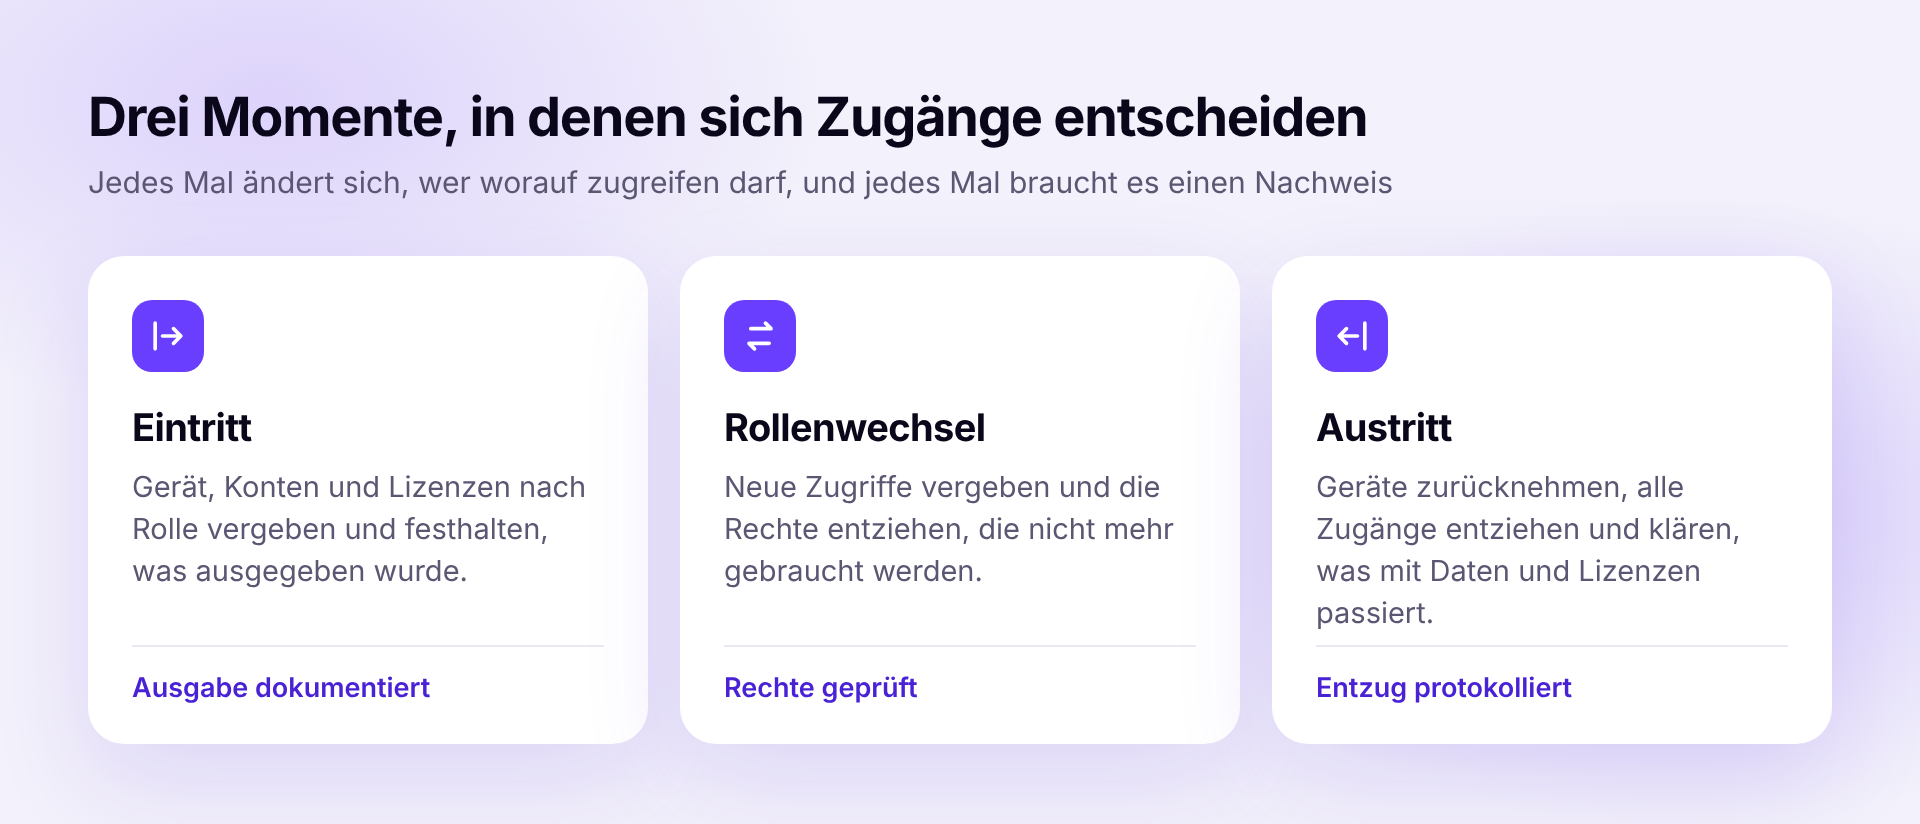
Beim Eintritt bekommt jemand ein Gerät, Konten und Lizenzen. Wenn das auf Zuruf passiert, weiß drei Monate später niemand mehr genau, was vergeben wurde. Ein fester Ablauf je Rolle löst das. Er legt fest, welche Tools und welches Gerät zu einer Stelle gehören, und hält fest, was tatsächlich ausgegeben wurde. Eine Vorlage dafür findet ihr in der Onboarding-Checkliste.
Beim Rollenwechsel kommen neue Zugriffe dazu, die alten bleiben meist bestehen. So sammeln langjährige Mitarbeiter Rechte an, die sie längst nicht mehr brauchen. Der Grundschutz verlangt, dass nicht mehr benötigte Rechte entzogen werden. Praktisch heißt das, bei jedem Wechsel einmal die Liste der Person durchzugehen.
Beim Austritt fordert das BSI eine geregelte Verfahrensweise. Dazu gehören die Rückgabe der Geräte, das Entziehen aller Zugänge und die Frage, was mit Daten und Lizenzen passiert. Meist fehlt dabei die Übersicht. Wer nicht weiß, in welchen zwanzig Tools jemand ein Konto hatte, kann auch nur die fünf entziehen, die ihm einfallen. Warum das gesperrte Hauptkonto allein nicht reicht, erklärt der Ratgeber zur Deprovisionierung, die einzelnen Schritte stehen in der Offboarding-Checkliste.
Bei längerer Abwesenheit, etwa in der Elternzeit, sieht der Grundschutz außerdem vor, Zugänge vorübergehend zu sperren.
Mit diesen zehn Punkten prüft ihr, wo ihr steht. Einmal im Quartal reicht.
Die Checkliste gibt es auch als PDF. Ihr könnt sie am Bildschirm ausfüllen, je Punkt eine zuständige Person eintragen und sie als Nachweis ablegen.
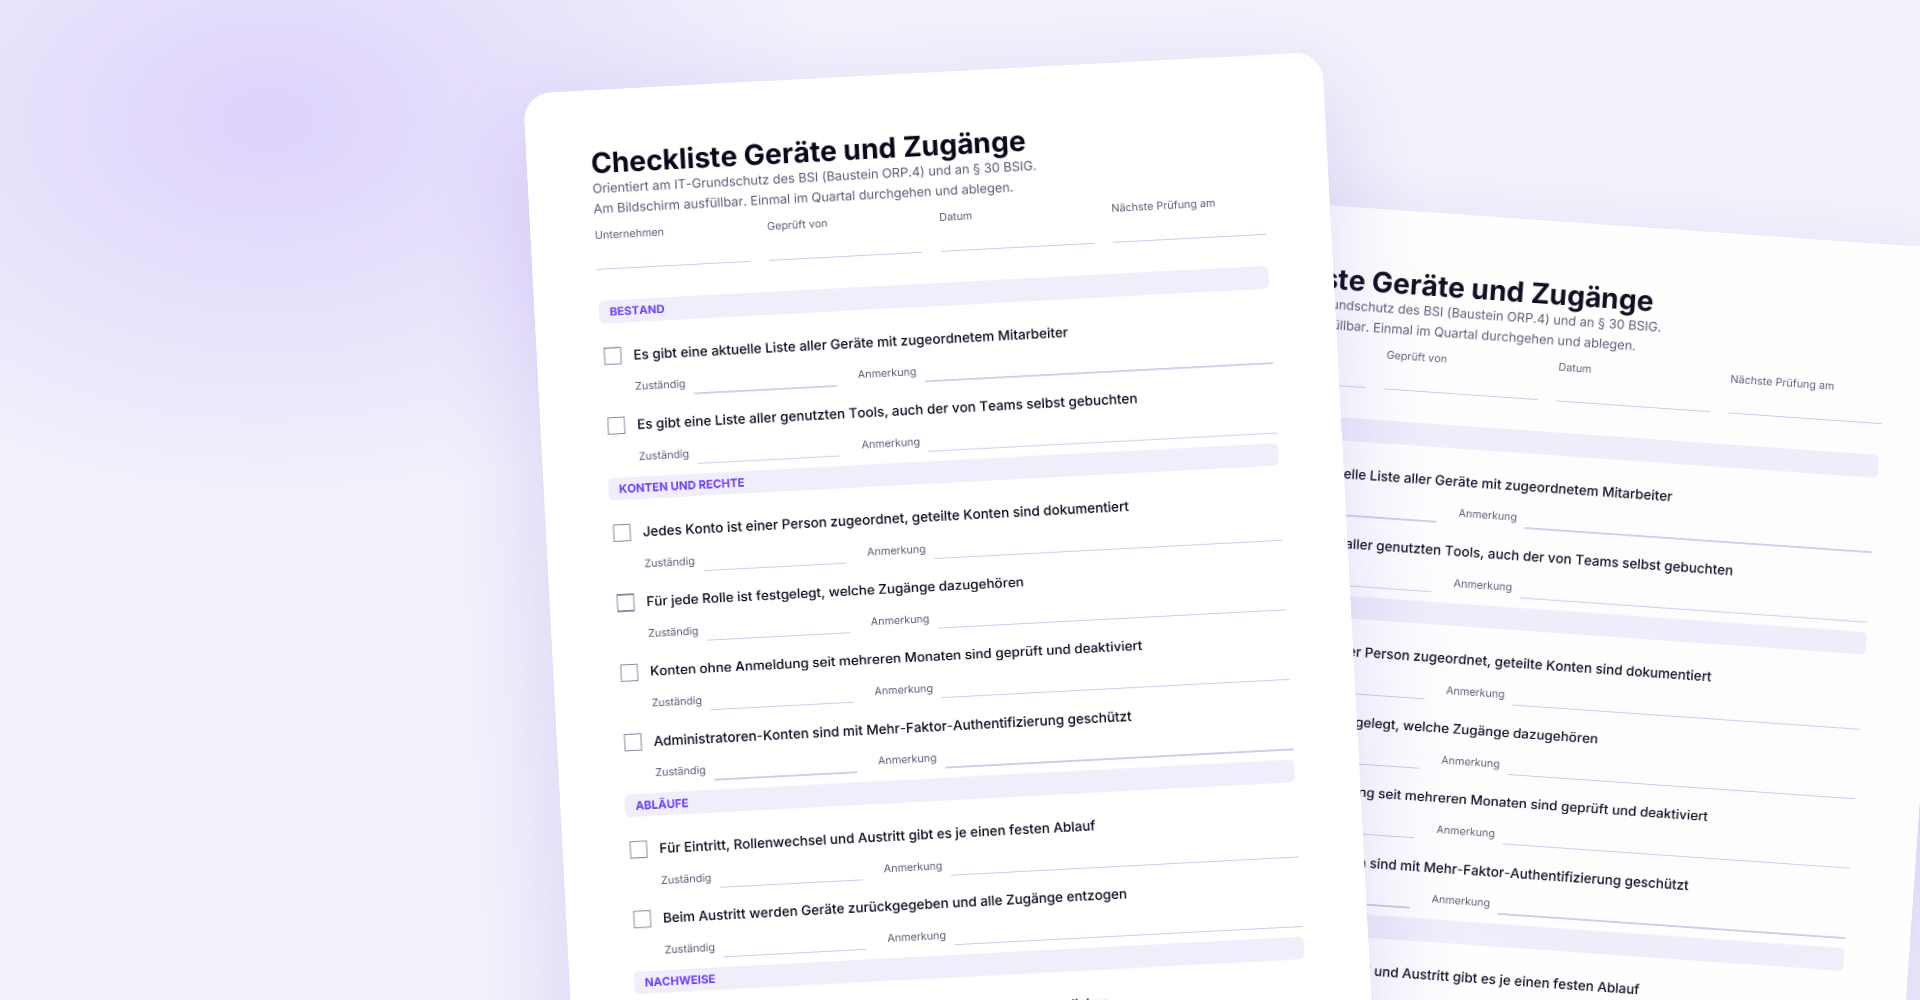
Checkliste herunterladen (PDF)
So löst es Sovaro
Sovaro bündelt Geräte, Software und Zugänge in einem Tool, und die Übersicht müsst ihr nicht von Hand pflegen. Der Sovaro Agent auf den Laptops und die Browser-Erweiterung erkennen, welche Tools tatsächlich genutzt werden. Die KI kennt über 500 Tools und ordnet sie automatisch ein. So tauchen auch die Tools auf, die ein Team selbst gebucht hat.
Ihr seht je Mitarbeiter Geräte, Lizenzen und Zugänge und erkennt Lizenzen, die niemand mehr nutzt. On- und Offboarding laufen als Ablauf mit Aufgaben für die zuständigen Personen, Laptops lassen sich aus der Ferne sperren oder löschen, und jede Änderung landet in einem Audit-Log, das ihr exportieren könnt. Die Nachweise, nach denen Kunden im Fragebogen fragen, entstehen so nebenbei. Eine Zertifizierung ersetzt das nicht. Die IT-Basis kostet 6,90 Euro pro Person und Monat.
Indirekt ja. Betroffene Unternehmen müssen ihre Lieferkette absichern und geben Anforderungen deshalb häufig per Vertrag an Dienstleister und Zulieferer weiter. Wer solche Kunden hat, sollte nachweisen können, wie Zugänge und Geräte verwaltet werden.
Der IT-Grundschutz erwartet im Kern vier Dinge. Jedes Konto ist einer Person zugeordnet, Rechte werden nur nach Bedarf vergeben, Konten und Rechte sind dokumentiert und werden regelmäßig mit dem tatsächlichen Stand abgeglichen, und Ausgabe sowie Rücknahme von Zugängen werden festgehalten.
Eine allgemeine Pflicht gibt es nicht. Der Grundschutz ist aber ein anerkannter Maßstab, an dem sich Kunden und Prüfer orientieren. Für Unternehmen mit weniger als 50 Mitarbeitern hält das BSI ihn selbst für zu umfangreich und bietet mit dem CyberRisikoCheck einen einfacheren Einstieg.
Mit einem Protokoll, das jede Vergabe und jeden Entzug mit Datum und zuständiger Person festhält. Von Hand geht das über eine Liste je Mitarbeiter. Einfacher ist ein Tool, das diese Einträge beim On- und Offboarding automatisch schreibt und als Export bereitstellt.
Eine Bestandsaufnahme. Schreibt auf, welche Geräte es gibt, wer sie nutzt, welche Tools im Einsatz sind und wer dort ein Konto hat. Erst mit dieser Übersicht lassen sich feste Abläufe für Eintritt, Rollenwechsel und Austritt aufsetzen.