Ratgeber
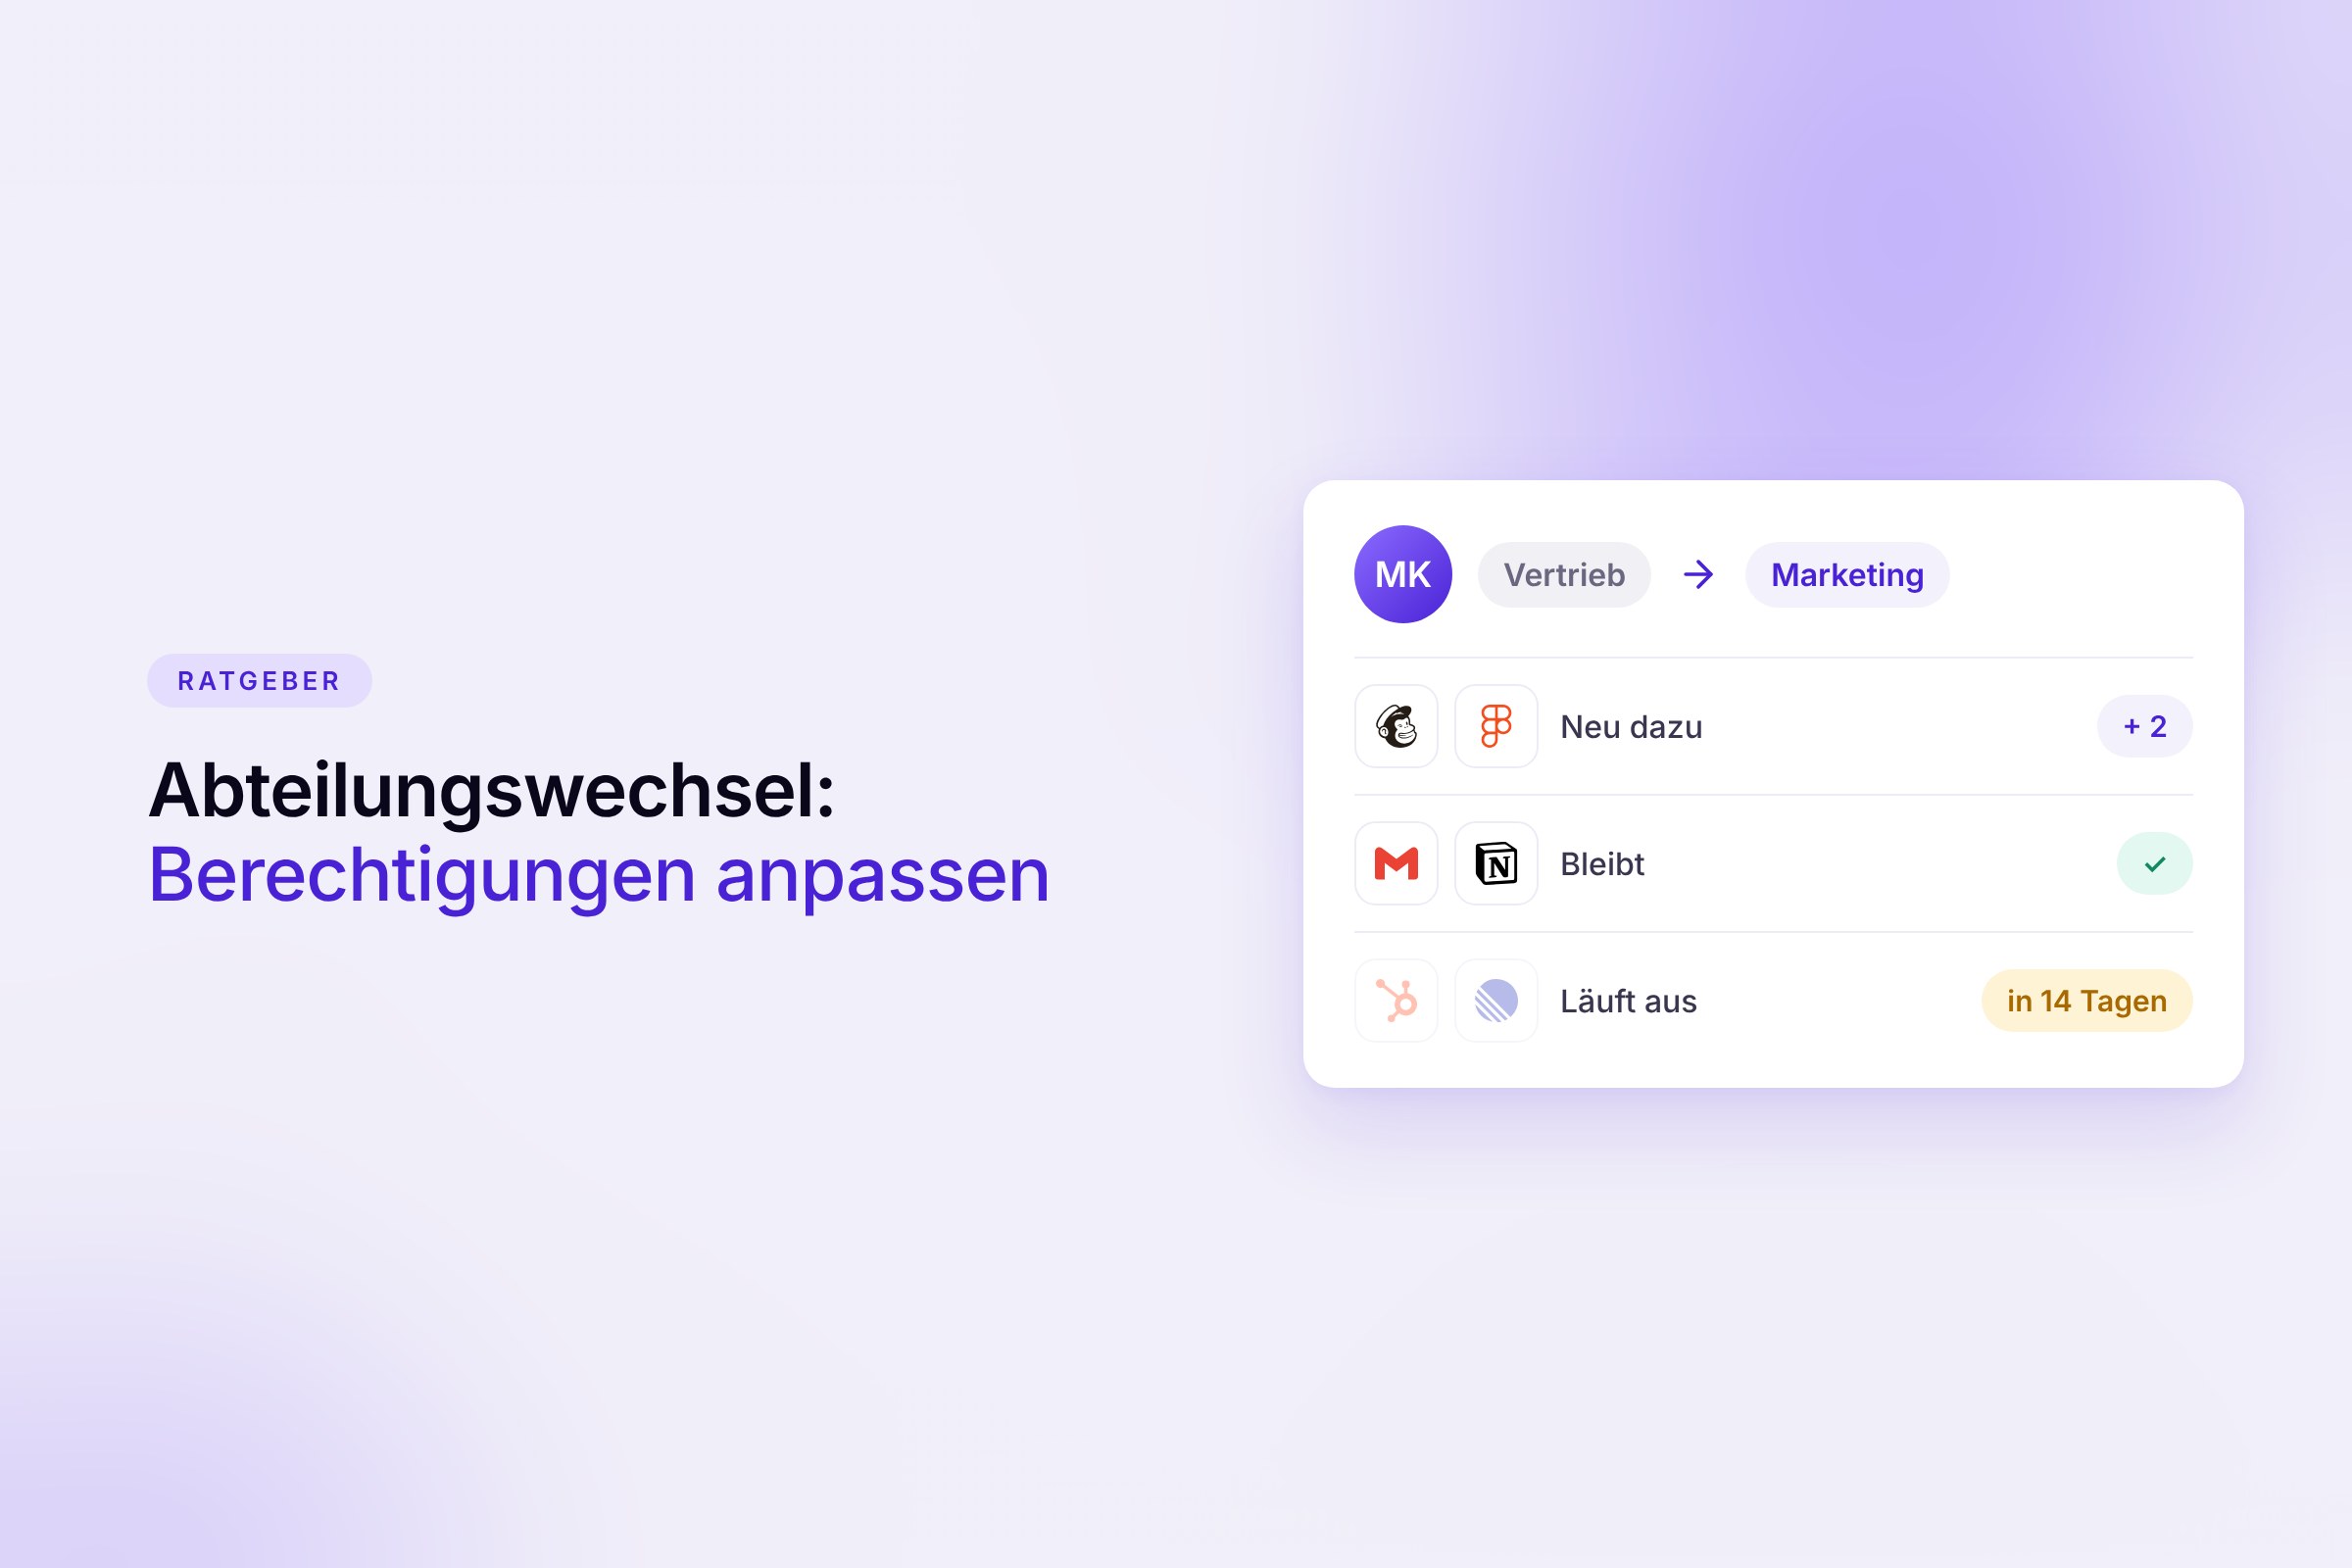

Für Eintritt und Austritt gibt es in den meisten Unternehmen inzwischen einen festen Ablauf. Für den Wechsel innerhalb der Firma fehlt er fast immer. Wer vom Vertrieb ins Marketing geht, bekommt die neuen Zugänge sofort. Sonst kann er nicht arbeiten. Die alten behält er, weil sie niemanden stören.
Über die Jahre entsteht so ein Bestand an Rechten, den niemand mehr überblickt. Hier lest ihr, wie ihr Berechtigungen beim Abteilungswechsel anpasst, statt sie zu sammeln.
Das Wichtigste in Kürze
Eintritt und Austritt haben einen klaren Anlass. Es gibt einen Vertrag, ein Startdatum oder eine Kündigung. Daran hängen Checklisten wie unsere Onboarding-Checkliste. In der IT spricht man von Joiner, Mover und Leaver. Zu Joiner und Leaver gibt es viele Anleitungen. Zum Mover, also zum internen Wechsel, kaum etwas.
Der Wechsel passiert nebenbei. Oft ändern sich nur Team oder Titel. Ein neuer Vertrag ist nicht nötig. Die IT erfährt davon zufällig oder gar nicht.
Zu viele Rechte fallen niemandem auf. Fehlt ein Zugang, meldet sich der Mitarbeiter am ersten Tag. Ist einer zu viel da, beschwert sich niemand.
Niemand ist zuständig. Die neue Führungskraft kümmert sich um das, was fehlt. Um das, was weg muss, kümmert sich keiner. Das alte Team will die Person für Rückfragen ohnehin gern noch behalten.
Sicherheit. Wird ein Konto über Phishing übernommen, hat der Angreifer alles, was die Person je bekommen hat. Das ist oft viel mehr, als die Aufgabe braucht. Genau das soll das Prinzip der geringsten Rechte verhindern.
Funktionstrennung. Manche Rechte vertragen sich nicht. Wer aus der Buchhaltung in den Einkauf wechselt und seine Freigabe im Onlinebanking behält, kann bestellen und selbst bezahlen. Der IT-Grundschutz verlangt, solche Aufgaben zu trennen.
Datenschutz. Nach dem Need-to-know-Prinzip sieht jeder nur die Daten, die er braucht. Die DSGVO verlangt in Art. 25 Abs. 2, dass personenbezogene Daten nur so weit zugänglich sind, wie es der Zweck erfordert. Wer den Vertrieb verlassen hat, braucht keine Kundendaten aus dem CRM mehr.
Lizenzkosten. Der Platz im alten Fachtool bleibt bezahlt, obwohl ihn niemand nutzt. Oft fällt das erst bei der Verlängerung auf.
Audits und Kundenfragebögen. Der Baustein ORP.4 des IT-Grundschutzes ist hier eindeutig. Bei personellen Veränderungen müssen nicht mehr benötigte Berechtigungen entfernt werden. ISO 27001 erwartet in Maßnahme 5.18 des Anhangs A, dass Zugriffsrechte regelmäßig angepasst werden. Unternehmen unter NIS-2 brauchen nach § 30 BSI-Gesetz ein Konzept für die Zugriffskontrolle. Solche Anforderungen geben sie oft an Dienstleister weiter. Mehr dazu im Ratgeber zu den BSI-Anforderungen.
Ein eigenes IAM-System braucht ihr dafür nicht. Es reichen ein fester Auslöser, eine vollständige Liste und klare Zuständigkeiten.
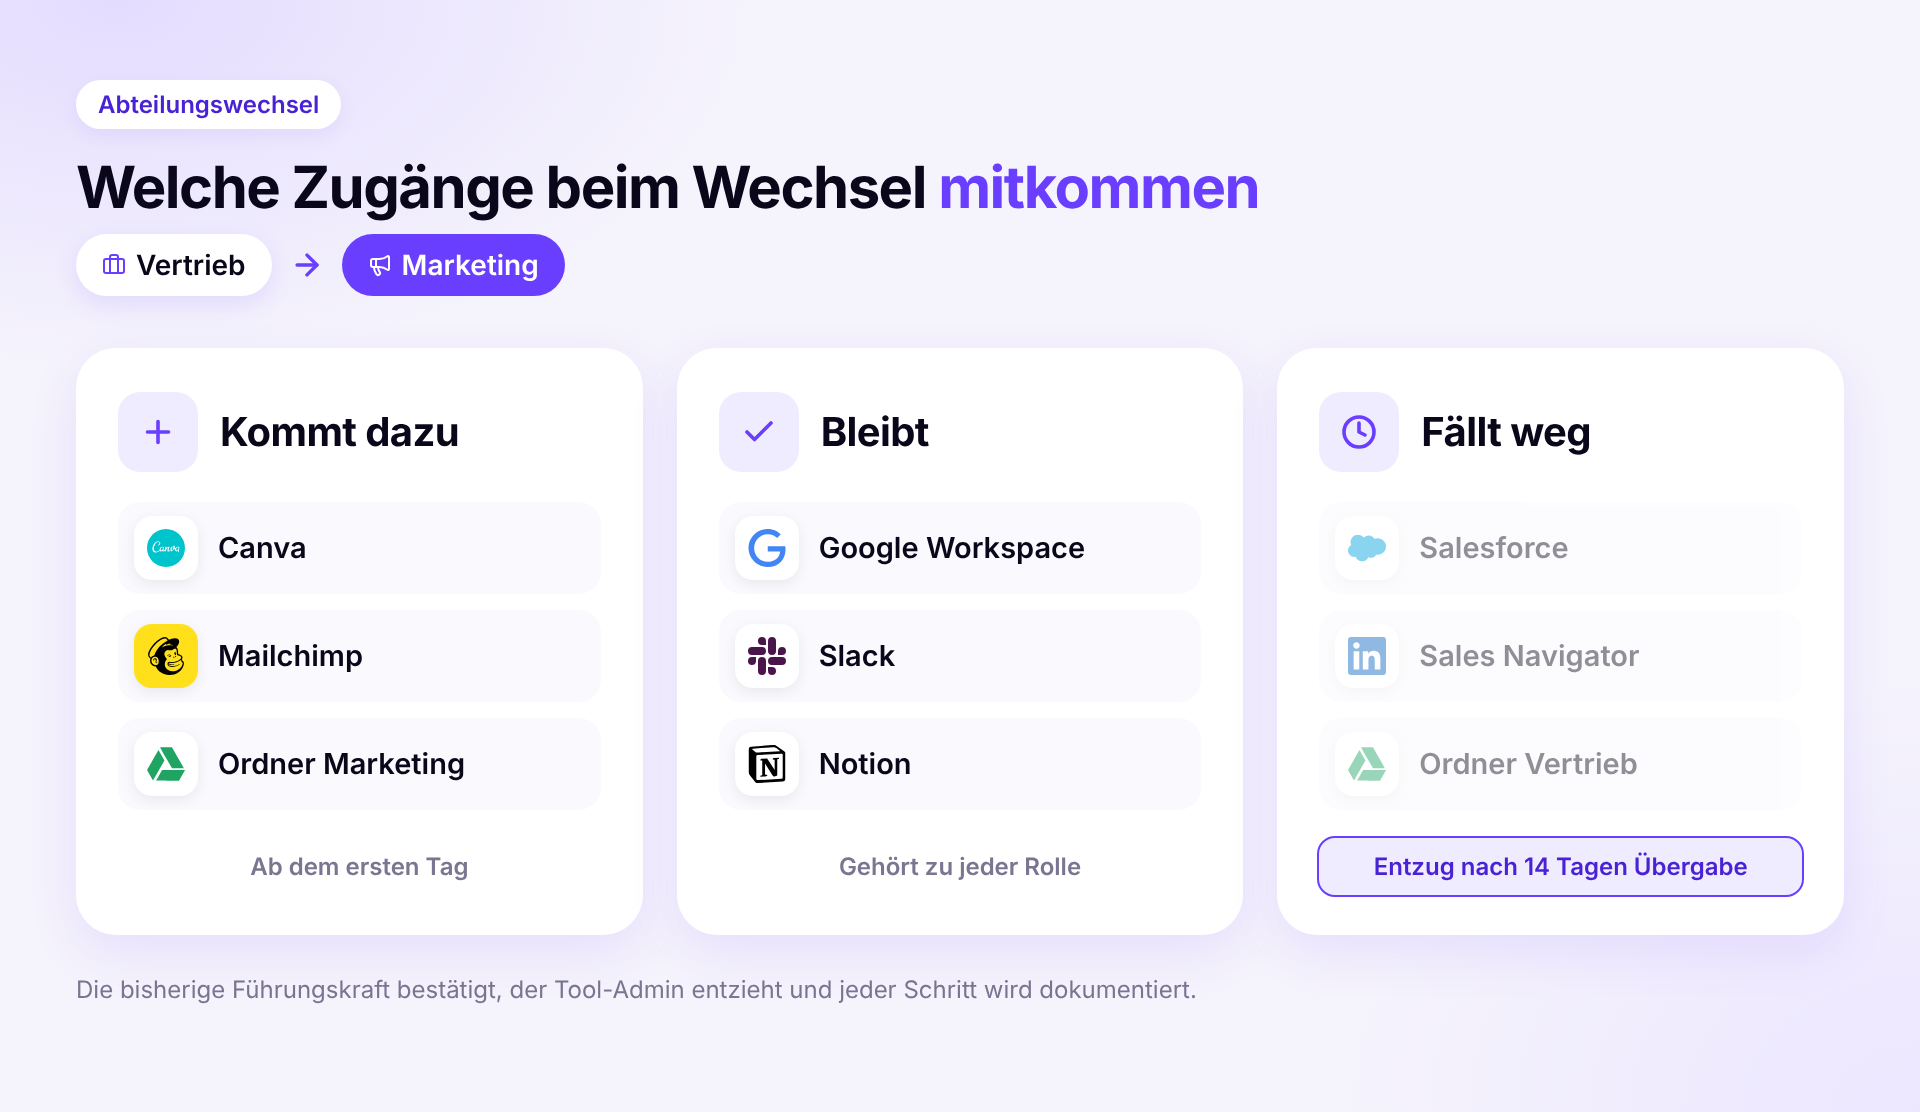
Entscheidend ist der vierte Schritt. Ohne Enddatum wird der alte Zugang zum Dauerzustand.
Je mehr Rechte an einzelnen Personen hängen, desto aufwendiger wird jeder Wechsel. Hängen sie an Gruppen, wechselt die Person einfach die Gruppe.
In Google Workspace schaltet ihr Dienste je Organisationseinheit oder über Zugriffsgruppen ein und aus. Geteilte Ablagen und Kalender gebt ihr für Gruppen frei statt für Personen. Ein Gruppenwechsel ändert dann viele Zugriffe auf einmal.
In Microsoft Entra funktioniert das ähnlich. Lizenzen lassen sich Gruppen zuweisen. Microsoft empfiehlt, die Person erst in die neue Gruppe aufzunehmen und dann aus der alten zu entfernen. So steht sie nicht zwischendurch ohne Lizenz da. Dynamische Gruppen können sich nach dem Feld Abteilung richten. Dafür braucht ihr Microsoft Entra ID P1.
Gruppen erfassen aber nur Tools, die an euren zentralen Login angebunden sind. Bei Tools mit eigenem Passwort muss jemand den Zugang im Tool selbst entfernen. Mehr dazu im Ratgeber zur Deprovisionierung.
Beförderung. Wer ein Team übernimmt, bekommt oft neue Rechte für Personaldaten oder Freigaben. Sie gehören zur Rolle und nicht zur Person. Beim nächsten Wechsel prüft ihr sie genauso.
Rückkehr aus der Elternzeit. Der IT-Grundschutz empfiehlt, Zugänge bei längerer Abwesenheit vorübergehend zu sperren. Kommt jemand danach in ein anderes Team zurück, gilt derselbe Ablauf wie bei jedem Wechsel.
Teilzeit, Vertretung, Projekte. Weniger Stunden ändern an den Rechten nichts. Es sei denn, die Aufgaben ändern sich mit. Zugänge für eine Vertretung oder ein Projekt bekommen von Anfang an ein Enddatum.
Auch der beste Ablauf übersieht etwas. Deshalb gehört eine regelmäßige Prüfung dazu, der Access Review. Das BSI verlangt, die Rechte regelmäßig mit den aktuellen Aufgaben abzugleichen.
Praktisch bekommt jeder Tool-Admin einmal im Quartal die Liste der Nutzer und prüft sie. Fangt mit Admin-Rollen an und mit Tools, in denen Kunden-, Finanz- oder Personaldaten liegen. Konten, die seit Monaten niemand nutzt, sind ein guter Hinweis. Mehr dazu im Ratgeber zu ungenutzten Lizenzen.
So hilft Sovaro
Sovaro zeigt je Mitarbeiter, welche Apps er wirklich nutzt. Auch selbst gebuchte Tools. Und ihr seht, wer in jedem Tool der Tool-Admin ist. Steht ein Wechsel an, weist ihr jedem Tool-Admin seine Aufgabe mit Frist zu. Neue Zugänge fragt die Person per Slack an, der Tool-Admin gibt frei. Den alten Zugang entfernt euer Team im Tool selbst. Sovaro zeigt, was noch offen ist. Die Nachweise fürs nächste Audit entstehen nebenbei. Kostenlos testen
So nennt man es, wenn Mitarbeiter mit jedem Wechsel neue Rechte bekommen und die alten behalten. Nach ein paar Jahren haben sie viel mehr Zugriff, als ihre Aufgabe braucht.
HR meldet den Wechsel. Die Führungskräfte entscheiden, was wegfällt und was dazukommt. Umsetzen tun es die IT oder die Tool-Admins.
Nur so lange, wie die Übergabe dauert. Und immer mit festem Enddatum. Eine gesetzliche Frist gibt es nicht. Der IT-Grundschutz verlangt aber, unnötige Rechte bei jedem Wechsel zu entfernen.
Eine feste Vorgabe gibt es nicht. Das BSI spricht von regelmäßig. Für sensible Tools und Admin-Rollen ist einmal im Quartal sinnvoll. Für alle anderen reicht einmal im Jahr.